


Há alguns dias, pesquisadores da Forcepoint descobriram um novo downloader intermediário, o “Quant Loader”, que está sendo usado para distribuir malware das famílias do cripto-ransomware Locky Zepto e Pony (aka Fareit). Este novo downloader utiliza um Trojan downloader existente, lançado há apenas duas semanas, que está atualmente sendo divulgado em fóruns russos do underground.
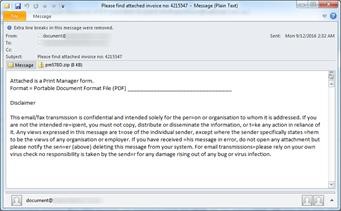
Mascarados como notificações de faturas, os emails carregam Windows Script File (WSF) maliciosos anexados. Quando executado, o arquivo faz o download de um script codificado que é então decodificado e executado.
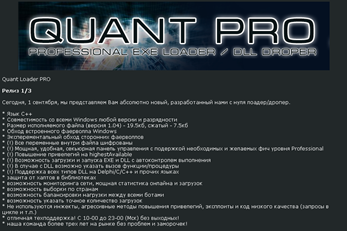
Carl Leonard, principal analista de segurança da Forcepoint, disse: “À primeira vista, o payload era desconhecido e acrescentava uma etapa adicional à cadeia de infecção. Através da análise, identificamos este downloader intermediário como o ‘Quant Loader’ e o rastreamos de volta ao autor conhecido como “MrRaix”, aka “DamRaiX”, um membro da equipe russa de hackers conhecida como “C++ GURU”, aka “CPPGURU”.
Uma cuidadosa investigação mostrou que o código base é muito semelhante a outras ferramentas que a equipe criou – sistemas para roubar credenciais, roubar carteiras BitCoin e um sistema DDoS chamado Madness DDoS System. Na realidade, parece que o Quant Loader é um Trojan downloader muito básico e não o “carregador .exe profissional/ dll isca” que está sendo anunciado”.
A Forcepoint acredita que esta campanha seja apenas um período de testes para medir a efetividade do novo downloader intermediário, assim espera que o malware seja aprimorado no futuro e recomenda vigilância dos usuários.



